CN106936566B - 一种基于区块链技术的可外包的文书签署方法 - Google Patents
一种基于区块链技术的可外包的文书签署方法 Download PDFInfo
- Publication number
- CN106936566B CN106936566B CN201710139573.6A CN201710139573A CN106936566B CN 106936566 B CN106936566 B CN 106936566B CN 201710139573 A CN201710139573 A CN 201710139573A CN 106936566 B CN106936566 B CN 106936566B
- Authority
- CN
- China
- Prior art keywords
- signing
- platform
- document
- authentication
- block chain
- Prior art date
- Legal status (The legal status is an assumption and is not a legal conclusion. Google has not performed a legal analysis and makes no representation as to the accuracy of the status listed.)
- Active
Links
Images

Classifications
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
- H04L9/00—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols
- H04L9/006—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols involving public key infrastructure [PKI] trust models
-
- G—PHYSICS
- G06—COMPUTING OR CALCULATING; COUNTING
- G06Q—INFORMATION AND COMMUNICATION TECHNOLOGY [ICT] SPECIALLY ADAPTED FOR ADMINISTRATIVE, COMMERCIAL, FINANCIAL, MANAGERIAL OR SUPERVISORY PURPOSES; SYSTEMS OR METHODS SPECIALLY ADAPTED FOR ADMINISTRATIVE, COMMERCIAL, FINANCIAL, MANAGERIAL OR SUPERVISORY PURPOSES, NOT OTHERWISE PROVIDED FOR
- G06Q50/00—Information and communication technology [ICT] specially adapted for implementation of business processes of specific business sectors, e.g. utilities or tourism
- G06Q50/10—Services
- G06Q50/18—Legal services
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
- H04L9/00—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols
- H04L9/06—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols the encryption apparatus using shift registers or memories for block-wise or stream coding, e.g. DES systems or RC4; Hash functions; Pseudorandom sequence generators
- H04L9/0643—Hash functions, e.g. MD5, SHA, HMAC or f9 MAC
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
- H04L9/00—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols
- H04L9/08—Key distribution or management, e.g. generation, sharing or updating, of cryptographic keys or passwords
- H04L9/0816—Key establishment, i.e. cryptographic processes or cryptographic protocols whereby a shared secret becomes available to two or more parties, for subsequent use
- H04L9/0838—Key agreement, i.e. key establishment technique in which a shared key is derived by parties as a function of information contributed by, or associated with, each of these
- H04L9/0841—Key agreement, i.e. key establishment technique in which a shared key is derived by parties as a function of information contributed by, or associated with, each of these involving Diffie-Hellman or related key agreement protocols
-
- H—ELECTRICITY
- H04—ELECTRIC COMMUNICATION TECHNIQUE
- H04L—TRANSMISSION OF DIGITAL INFORMATION, e.g. TELEGRAPHIC COMMUNICATION
- H04L9/00—Cryptographic mechanisms or cryptographic arrangements for secret or secure communications; Network security protocols
- H04L9/08—Key distribution or management, e.g. generation, sharing or updating, of cryptographic keys or passwords
- H04L9/0861—Generation of secret information including derivation or calculation of cryptographic keys or passwords
Landscapes
- Engineering & Computer Science (AREA)
- Computer Security & Cryptography (AREA)
- Computer Networks & Wireless Communication (AREA)
- Signal Processing (AREA)
- Business, Economics & Management (AREA)
- Tourism & Hospitality (AREA)
- General Health & Medical Sciences (AREA)
- Primary Health Care (AREA)
- Health & Medical Sciences (AREA)
- Economics (AREA)
- Power Engineering (AREA)
- Human Resources & Organizations (AREA)
- Marketing (AREA)
- Technology Law (AREA)
- Strategic Management (AREA)
- Physics & Mathematics (AREA)
- General Business, Economics & Management (AREA)
- General Physics & Mathematics (AREA)
- Theoretical Computer Science (AREA)
- Storage Device Security (AREA)
- Management, Administration, Business Operations System, And Electronic Commerce (AREA)
Abstract
一种基于区块链技术的可外包的文书签署方法,采用签约平台和区块链认证节点,该方法包括以下步骤:系统初始化步骤;秘钥管理系统初始化的步骤;用户注册的步骤;用户发起签约的步骤。本发明基于区块链技术、外包计算和文书签署技术而提出,相对于传统的文书签署方法,用户不需要保存文书及签名;文书签署过程被详细记录,并且不能被篡改;用户可以将签署运算外包给签约平台完成;多个区块链公证节点的存在可以抵抗签约平台与公证平台的合谋攻击。
Description
技术领域
本发明涉及文书签署领域,尤其是一种基于认证区块链的可外包的文书签署方法。
背景技术
区块链是一个分布的数据存储方式。区块链存储了一个按序排列的记录名单,叫做块。每一个块都包含一个时戳以及与前一个块的连接。区块链是一个公开、分布的记账系统,用可验证和永久保存的方法记录通信双方/多方之间的通信过程。特别地,区块链可以防止数据被篡改。作为一个新的数据存储技术,区块链已被广泛关注。
外包计算可以使一个计算能力有限的用户将大量、复杂的运算外包给具有较强能力的平台来完成,从而降低用户端的计算负担和存储成本。
随着电子商务的发展,传统的纸质文书正在被电子文书所取代。但现有的电子文书的签署方法都是基于公钥基础设施/认证中心(PKI/CA)模式。在该模式中,用户与其公钥之间被用一个公钥证书来关联。公钥证书有效地解决了用户公钥的真实性和有效性问题。尽管如此,公钥证书的颁发依赖于认证中心,并且公钥证书库的管理和维护成本较高。证书获取和更新流程非常复杂,影响其使用的范围。现有的电子文书的签署方法存在以下问题:(1)用户需要具有一定的存储空间来存储签约文书及签名;(2)用户必须具有一定的计算能力;(3)不能记录签署的过程,即无法反映文书签署的发起方。然而,在实际应用中,用户的设施(手机)只具有较弱的计算能力和有限的存储空间。涉及到法律问题,需要明确签署的发起方信息。
本发明将区块链技术、外包计算技术与文书签署技术相结合,提出的一种基于认证区块链的可外包的文书签署方法。
发明内容
本发明的目的是针对上述问题,提出基于公证区块链的可外包的文书签署方法。
本发明的技术方案是:
一种基于区块链技术的可外包的文书签署方法,采用签约平台和区块链认证节点,该方法包括以下步骤:
S1、系统初始化步骤:
S1-1、根据安全级别,为签约平台S和区块链认证节点Ni选择安全参数γ,i=1,2,…,n,i表示区块链认证节点的编号,n表示区块链认证节点的总数;
S1-2、为签约平台S和区块链认证节点Ni选择哈希函数H,加密、解密算法(Enc,Dec);签名、验证算法(Sign,Ver)和密钥产生算法KG;
S2、秘钥管理系统初始化的步骤:
S2-1、签约平台S输入安全参数γ,利用密钥产生算法产生S的私钥SKS和公钥PKS,KG(γ)→(SKS,PKS);
S2-2、各认证节点Ni分别输入安全参数γ,利用密钥产生算法产生各自的私钥 和公钥


S2-3、签约平台S与认证节点Ni利用现有密钥交换技术交换密钥Ki,签约平台保存信息(Ni,Ki),认证平台Ni保存信息Ki;
S3、用户注册的步骤:
各用户X向签约平台S提交注册信息IDX,并且设置登录密码PX,注册信息IDX包括身份证件号码IDNX、手机号码MX以及用户名UX;
S4、用户发起签约的步骤:
S4-1、Alice登录签约平台S,将文书D导入到签约平台,选择与用户Bob签约;
S4-2、签约平台S对文书D进行下述计算,得到摘要D1,签名 以及加密文书

D1=H(D),


其中, 表示签约平台的随机参数;
签约平台S利用区块链技术保存 并且将
 广播给所有认证节点请求认证节点对该任务进行认证和提供认证签约码;
S4-3、认证节点Nj,j∈{1,2,…,n}随机响应签约平台的请求,接受对该签约任务进行认证服务,并就此通知签约平台;
S4-4、签约平台S加密随机参数 和签名
 得到密文

 和
 将
 发送给响应的认证节点Nj;
S4-5、认证节点Nj利用密钥Kj解密 获得

 Nj利用
 解密
 获得
 Nj将文书D存放在随机存储位置WD;
认证平台Nj进行下述计算,获取摘要D1、D2、签名 签约码

D1=H(D),
D2=H(D1||WD),


其中, 为认证节点Nj选择的随机参数,认证节点将
 通过短信发送给Alice,将
 发送给签约平台S;认证节点Nj利用区块链技术保存
 S表示签约平台的名称;
S4-6、签约平台通知Alice确认签约文书;
S4-7、Alice利用访问位置WD查看文书D,Alice比对D是否与原文一致,如果一致,执行S4-8;否则,签约失败;
S4-8、Alice决定是否签署文书,如果决定签署,执行S4-9;否则,签约终止;
S4-9、Alice在签约平台S输入
S4-10、签约平台S根据Alice输入的随机参数 计算签约码

 判断签约平台计算的签约码与认证节点发送的签约码是否一致,如果
 等式成立,执行S4-11,否则签署失败;
S4-11、签约平台S利用Alice身份对文书D进行签名,得到文书 签约平台S进行下述计算,获取摘要D3,签名
 以及加密文书


其中, 表示签约平台的随机参数;
签约平台S利用区块链技术保存 将
 广播给所有认证节点,请求认证节点对签约任务进行认证和提供签约码;同时签约平台S通知用户Bob登录签约平台S查看文书
 的签署任务;
S4-12、认证节点Nt,t∈{1,2,…,n}随机响应签约平台的请求,决定为对该任务提供认证服务;
S4-13、签约平台S加密随机参数 和签名
 得到密文

 并将
 和
 发送给响应的认证节点Nt;
S4-14、认证节点Nt利用密钥Kt解密 和
 获得

 Nt利用
 解密
 获得
 Nt将文书
 存放在随机存储位置

认证平台Nt进行下述计算,获取摘要D4、签名 签约码


其中, 为认证节点Nt选择的随机参数,认证节点将
 通过短信发送给Bob,将
 发送给签约平台S,认证节点Nt利用区块链技术保存

S4-15、签约平台通知Bob确认签约文书;
S4-16、Bob利用存储位置 查看文书
 Bob比对
 是否与签约平台展示的文书内容一致,如果一致,执行S4-17;否则,签约失败;
S4-17、Bob在签约平台S输入
S4-18、签约平台S根据Bob输入的随机参数 计算签约码

 判断签约平台计算的签约码与认证节点发送的签约码是否一致,如果
 等式成立,执行S4-19,否则签署失败;
S4-19、签约平台S利用Bob身份对文书 进行签名,得到文书
 签约平台S进行下述计算,获取摘要D5以及签名


S利用区块链技术保存 完成签约。
本发明的步骤S3中,签约平台S验证用户注册信息的正确性,对其进行线上或者线下的身份审核。
本发明的步骤S4-5和S4-14中,随机存储位置WD和 在对应的认证节点Nj和Nt上,或者在任何一个或者相应的两个存储平台P上。
本发明的各认证节点为各公证处提供的公证存储模块,或者第三方公证存储模块。
本发明的步骤S2-3中,密钥共享技术采用认证的Diffie–Hellman密钥交换方法。
本发明的步骤S4-1中,Alice利用用户名UA和密码PA登录签约平台S。
本发明的步骤S4-4中,签约平台S广播 给所有的认证节点,对应的步骤4-5中,认证节点Nj解密
 获得文书D。
本发明的步骤S4-13中,签约平台S广播 和
 给所有的认证节点,对应的步骤S4-14中,认证节点Nt解密
 获得文书

本发明的有益效果:
本发明基于区块链技术、外包计算和文书签署技术而提出,相对于传统的文书签署方法,具有如下特点:
1、用户不需要保存文书及签名;
2、文书签署过程被详细记录,并且不能被篡改;
3、用户可以将签署运算外包给签约平台完成;
4、多个区块链公证节点的存在可以抵抗签约平台与公证平台的合谋攻击。
附图说明
图1是本发明的流程图。
具体实施方式
下面结合附图和实施例对本发明作进一步的说明。
如图1所示,一种基于区块链技术的可外包的文书签署方法,采用签约平台和区块链认证节点(认证节点为各公证处提供的公证存储模块,或者第三方公证存储模块),该方法包括以下步骤:
S1、系统初始化步骤:
S1-1、根据安全级别,为签约平台S和区块链认证节点Ni选择安全参数γ,i=1,2,…,n,i表示区块链认证节点的编号,n表示区块链认证节点的总数;
S1-2、为签约平台S和区块链认证节点Ni选择哈希函数H,加密、解密算法(Enc,Dec);签名、验证算法(Sign,Ver)和密钥产生算法KG;
S2、秘钥管理系统初始化的步骤:
S2-1、签约平台S输入安全参数γ,利用密钥产生算法产生S的私钥SKS和公钥PKS,KG(γ)→(SKS,PKS);
S2-2、各认证节点Ni分别输入安全参数γ,利用密钥产生算法产生各自的私钥 和公钥


S2-3、签约平台S与认证节点Ni利用现有密钥交换技术(优选认证的Diffie–Hellman密钥交换方法)交换密钥Ki,签约平台保存信息(Ni,Ki),认证平台Ni保存信息Ki;
S3、用户注册的步骤:
各用户X向签约平台S提交注册信息IDX,并且设置登录密码PX,注册信息IDX包括身份证件号码IDNX、手机号码MX以及用户名UX;签约平台S验证用户注册信息的正确性,对其进行线上或者线下的身份审核;
S4、用户发起签约的步骤:
S4-1、Alice利用用户名UA和密码PA登录签约平台S,将文书D导入到签约平台,选择与用户Bob签约;
S4-2、签约平台S对文书D进行下述计算,得到摘要D1,签名 以及加密文书

D1=H(D),


其中, 表示签约平台的随机参数;
签约平台S利用区块链技术保存 并且将
 广播给所有认证节点请求认证节点对该任务进行认证和提供认证签约码;
S4-3、认证节点Nj,j∈{1,2,…,n}随机响应签约平台的请求,接受对该签约任务进行认证服务,并就此通知签约平台;
S4-4、签约平台S加密随机参数 和签名
 得到密文

 和
 将
 发送给响应的认证节点Nj;
S4-5、认证节点Nj利用密钥Kj解密 获得

 Nj利用
 解密
 获得
 Nj将文书D存放在随机存储位置WD;前述步骤保证签约平台广播出去的信息,即随机参数和签名只能被相应的节点查看,其他节点看不到广播的内容;
认证平台Nj进行下述计算,获取摘要D1、D2、签名 签约码

D1=H(D),
D2=H(D1||WD),


其中, 为认证节点Nj选择的随机参数,认证节点将
 通过短信发送给Alice,将
 发送给签约平台S;认证节点Nj利用区块链技术保存
 S表示签约平台的名称;
S4-6、签约平台通知Alice确认签约文书;
S4-7、Alice利用访问位置WD查看文书D,Alice比对D是否与原文一致,如果一致,执行S4-8;否则,签约失败;
S4-8、Alice决定是否签署文书,如果决定签署,执行S4-9;否则,签约终止;
S4-9、Alice在签约平台S输入
S4-10、签约平台S根据Alice输入的随机参数 计算签约码

 判断签约平台计算的签约码与认证节点发送的签约码是否一致,如果
 等式成立,执行S4-11,否则签署失败;
S4-11、签约平台S利用Alice身份对文书D进行签名,得到文书 签约平台S进行下述计算,获取摘要D3,签名
 以及加密文书


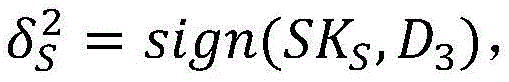

其中, 表示签约平台的随机参数;
签约平台S利用区块链技术保存 将
 广播给所有认证节点,请求认证节点对签约任务进行认证和提供签约码;同时签约平台S通知用户Bob登录签约平台S查看文书
 的签署任务;
S4-12、认证节点Nt,t∈{1,2,…,n}随机响应签约平台的请求,决定为对该任务提供认证服务;
S4-13、签约平台S加密随机参数 和签名
 得到密文

 并将
 和
 发送给响应的认证节点Nt;
S4-14、认证节点Nt利用密钥Kt解密 和
 获得

 Nt利用
 解密
 获得
 Nt将文书
 存放在随机存储位置
 前述步骤保证签约平台广播出去的信息,即随机参数和签名只能被相应的节点查看,其他节点看不到广播的内容;
认证平台Nt进行下述计算,获取摘要D4、签名 签约码


其中, 为认证节点Nt选择的随机参数,认证节点将
 通过短信发送给Bob,将
 发送给签约平台S,认证节点Nt利用区块链技术保存

S4-15、签约平台通知Bob确认签约文书;
S4-16、Bob利用存储位置 查看文书
 Bob比对
 是否与签约平台展示的文书内容一致,如果一致,执行S4-17;否则,签约失败;
S4-17、Bob在签约平台S输入
S4-18、签约平台S根据Bob输入的随机参数 计算签约码

 判断签约平台计算的签约码与认证节点发送的签约码是否一致,如果
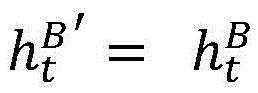 等式成立,执行S4-19,否则签署失败;
S4-19、签约平台S利用Bob身份对文书 进行签名,得到文书
 签约平台S进行下述计算,获取摘要D5以及签名


S利用区块链技术保存 完成签约。
本发明的步骤S4-5和S4-14中,随机存储位置WD和 在对应的认证节点Nj和Nt上,或者在任何一个或者相应的两个存储平台P上。
本发明未涉及部分均与现有技术相同或可采用现有技术加以实现。
Claims (8)
1.一种基于区块链技术的可外包的文书签署方法,采用签约平台和区块链认证节点,其特征是该方法包括以下步骤:
S1、系统初始化步骤:
S1-1、根据安全级别,为签约平台S和区块链认证节点Ni选择安全参数γ,i=1,2,…,n,i表示区块链认证节点的编号,n表示区块链认证节点的总数;
S1-2、为签约平台S和区块链认证节点Ni选择哈希函数H,加密、解密算法(Enc,Dec);签名、验证算法(Sign,Ver)和密钥产生算法KG;
S2、秘钥管理系统初始化的步骤:
S2-1、签约平台S输入安全参数γ,利用密钥产生算法产生S的私钥SKS和公钥PKS,KG(γ)→(SKS,PKS);
S2-2、各认证节点Ni分别输入安全参数γ,利用密钥产生算法产生各自的私钥 和公钥

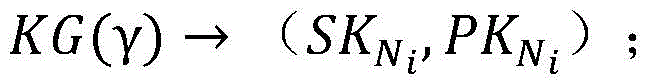
S2-3、签约平台S与认证节点Ni利用现有密钥交换技术交换密钥Ki,签约平台保存信息(Ni,Ki),认证平台Ni保存信息Ki;
S3、用户注册的步骤:
各用户X向签约平台S提交注册信息IDX,并且设置登录密码PX,注册信息IDX包括身份证件号码IDNX、手机号码MX以及用户名UX;
S4、用户发起签约的步骤:
S4-1、Alice登录签约平台S,将文书D导入到签约平台,选择与用户Bob签约;
S4-2、签约平台S对文书D进行下述计算,得到摘要D1,签名 以及加密文书

D1=H(D),


其中, 表示签约平台的随机参数;
签约平台S利用区块链技术保存(IDA,D,D1, ),并且将
 广播给所有认证节点请求认证节点对该签约任务进行认证和提供认证签约码;
S4-3、认证节点Nj,j∈{1,2,…,n}随机响应签约平台的请求,接受对签约任务进行认证服务,并就此通知签约平台;
S4-4、签约平台S加密随机参数 和签名
 得到密文

 和
 将

 发送给响应的认证节点Nj;
S4-5、认证节点Nj利用密钥Kj解密 获得

 Nj利用
 解密
 获得
 Nj将文书D存放在随机存储位置WD;
认证平台Nj进行下述计算,获取摘要D1、D2、签名 签约码

D1=H(D),
D2=H(D1||WD),


其中, 为认证节点Nj选择的随机参数,认证节点将(WD,
 )通过短信发送给Alice,将(D2,
 )发送给签约平台S;认证节点Nj利用区块链技术保存(S,D,MA,D1,
 D2,
 WD,
 ),S表示签约平台的名称;
S4-6、签约平台通知Alice确认签约文书;
S4-7、Alice利用访问位置WD查看文书D,Alice比对D是否与原文一致,如果一致,执行S4-8;否则,签约失败;
S4-8、Alice决定是否签署文书,如果决定签署,执行S4-9;否则,签约终止;
S4-9、Alice在签约平台S输入
S4-10、签约平台S根据Alice输入的随机参数 计算签约码

 判断签约平台计算的签约码与认证节点发送的签约码是否一致,如果
 等式成立,执行S4-11,否则签署失败;
S4-11、签约平台S利用Alice身份对文书D进行签名,得到文书 签约平台S进行下述计算,获取摘要D3,签名
 以及加密文书


其中, 表示签约平台的随机参数;
签约平台S利用区块链技术保存(Nj,D2, D3,
 ),将(MB,
 )广播给所有认证节点,请求认证节点对签约任务进行认证和提供签约码;同时签约平台S通知用户Bob登录签约平台S查看文书
 的签署任务;
S4-12、认证节点Nt,t∈{1,2,…,n}随机响应签约平台的请求,决定为对该签约任务提供认证服务;
S4-13、签约平台S加密随机参数 和签名
 得到密文

 并将
 和
 发送给响应的认证节点Nt;
S4-14、认证节点Nt利用密钥Nt解密 和
 获得

 Nt利用
 解密
 获得
 Nt将文书
 存放在随机存储位置

认证平台Nt进行下述计算,获取摘要D4、签名 签约码


其中, 为认证节点Nt选择的随机参数,认证节点将
 通过短信发送给Bob,将(D4,
 )发送给签约平台S,认证节点Nt利用区块链技术保存(S,
 MB,D3,
 D4,
 );
S4-15、签约平台通知Bob确认签约文书;
S4-16、Bob利用访问 查看文书
 Bob比对
 是否与签约平台展示的文书内容一致,如果一致,执行S4-17;否则,签约失败;
S4-17、Bob在签约平台S输入
S4-18、签约平台S根据Bob输入的随机参数 计算签约码

 判断签约平台计算的签约码与认证节点发送的签约码是否一致,如果
 等式成立,执行S4-19,否则签署失败;
S4-19、签约平台S利用Bob身份对文书 进行签名,得到文书
 签约平台S进行下述计算,获取摘要D5以及签名


S利用区块链技术保存(Nt,D4, ),完成签约。
2.根据权利要求1所述的基于区块链技术的可外包的文书签署方法,其特征是:步骤S3中,签约平台S验证用户注册信息的正确性,对其进行线上或者线下的身份审核。
3.根据权利要求1所述的基于区块链技术的可外包的文书签署方法,其特征是:步骤S4-5和S4-14中,随机存储位置WD和 在对应的认证节点Nj和Nt上,或者在任何一个或者相应的两个存储平台P上。
4.根据权利要求1所述的基于区块链技术的可外包的文书签署方法,其特征是:各认证节点为各公证处提供的公证存储模块,或者第三方公证存储模块。
5.根据权利要求1所述的基于区块链技术的可外包的文书签署方法,其特征是:步骤S2-3中,密钥共享技术采用Diffie–Hellman密钥交换方法。
6.根据权利要求1所述的基于区块链技术的可外包的文书签署方法,其特征是:步骤S4-1中,Alice利用用户名UA和密码PA登录签约平台S。
7.根据权利要求1所述的基于区块链技术的可外包的文书签署方法,其特征是:步骤S4-4中,签约平台S广播
 给所有的认证节点,对应的步骤4-5中,认证节点Nj解密
 获得文书D。
8.根据权利要求1所述的基于区块链技术的可外包的文书签署方法,其特征是:步骤S4-13中,签约平台S广播 和
 给所有的认证节点,对应的步骤S4-14中,认证节点Nt解密
 获得文书

Priority Applications (1)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| CN201710139573.6A CN106936566B (zh) | 2017-03-09 | 2017-03-09 | 一种基于区块链技术的可外包的文书签署方法 |
Applications Claiming Priority (1)
| Application Number | Priority Date | Filing Date | Title |
|---|---|---|---|
| CN201710139573.6A CN106936566B (zh) | 2017-03-09 | 2017-03-09 | 一种基于区块链技术的可外包的文书签署方法 |
Publications (2)
| Publication Number | Publication Date |
|---|---|
| CN106936566A CN106936566A (zh) | 2017-07-07 |
| CN106936566B true CN106936566B (zh) | 2020-03-31 |
Family
ID=59432060
Family Applications (1)
| Application Number | Title | Priority Date | Filing Date |
|---|---|---|---|
| CN201710139573.6A Active CN106936566B (zh) | 2017-03-09 | 2017-03-09 | 一种基于区块链技术的可外包的文书签署方法 |
Country Status (1)
| Country | Link |
|---|---|
| CN (1) | CN106936566B (zh) |
Families Citing this family (15)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| CN108234443B (zh) * | 2017-10-26 | 2021-11-23 | 招商银行股份有限公司 | 签约方法、系统及计算机可读存储介质 |
| CN108712380B (zh) * | 2018-04-12 | 2021-01-19 | 三维通信股份有限公司 | 一种基于策略的混合身份认证方法 |
| CN108898389B (zh) * | 2018-06-26 | 2021-05-18 | 创新先进技术有限公司 | 基于区块链的内容验证方法及装置、电子设备 |
| CN109035024A (zh) * | 2018-08-15 | 2018-12-18 | 杭州链汇通区块链科技有限公司 | 电子签约的方法、系统和存储介质 |
| CN109472166B (zh) * | 2018-11-01 | 2021-05-07 | 恒生电子股份有限公司 | 一种电子签章方法、装置、设备及介质 |
| CN109495246B (zh) * | 2018-11-20 | 2021-04-20 | 王建新 | 一种联盟链节点验证方法 |
| CN109377198B (zh) * | 2018-12-24 | 2022-03-11 | 上海金融期货信息技术有限公司 | 一种基于联盟链多方共识的签约系统 |
| CN109816383A (zh) * | 2019-02-22 | 2019-05-28 | 杭州秘猿科技有限公司 | 一种区块链签名方法、区块链钱包和区块链 |
| CN110163604B (zh) * | 2019-04-29 | 2021-02-09 | 华中科技大学 | 一种基于多方验证的区块链资产转移方法 |
| CN110098932B (zh) * | 2019-05-16 | 2022-10-28 | 江苏慧世联网络科技有限公司 | 一种基于安全电子公证技术的电子文书签署方法 |
| CN110324309A (zh) * | 2019-05-17 | 2019-10-11 | 杭州亦笔科技有限公司 | 一种基于司法信息送达方法 |
| CN110225012B (zh) * | 2019-05-30 | 2021-09-24 | 电子科技大学 | 一个基于联盟链的外包数据的拥有权检查和更新方法 |
| CN110912711B (zh) * | 2019-12-11 | 2022-04-05 | 江苏慧世联网络科技有限公司 | 一种基于电子公证技术的跨内外网域电子文书签署方法 |
| CN111949602B (zh) * | 2020-07-16 | 2024-08-06 | 桂林电子科技大学 | 一种支持完整性验证的外包数据安全迁移方法与系统 |
| CN116644479A (zh) * | 2023-04-25 | 2023-08-25 | 重庆万友人才服务有限公司 | 一种基于区块链技术的防篡改电子合同签约方法 |
Citations (3)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| CN105635169A (zh) * | 2016-01-26 | 2016-06-01 | 葛峰 | 一种基于互联网的电子合同签署方法 |
| CN105701372A (zh) * | 2015-12-18 | 2016-06-22 | 布比(北京)网络技术有限公司 | 一种区块链身份构建及验证方法 |
| CN106301792A (zh) * | 2016-08-31 | 2017-01-04 | 江苏通付盾科技有限公司 | 基于区块链的ca认证管理方法、装置及系统 |
Family Cites Families (1)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| GB2398713B (en) * | 2003-02-22 | 2005-11-30 | Hewlett Packard Development Co | Limiting service provision to group members |
-
2017
- 2017-03-09 CN CN201710139573.6A patent/CN106936566B/zh active Active
Patent Citations (3)
| Publication number | Priority date | Publication date | Assignee | Title |
|---|---|---|---|---|
| CN105701372A (zh) * | 2015-12-18 | 2016-06-22 | 布比(北京)网络技术有限公司 | 一种区块链身份构建及验证方法 |
| CN105635169A (zh) * | 2016-01-26 | 2016-06-01 | 葛峰 | 一种基于互联网的电子合同签署方法 |
| CN106301792A (zh) * | 2016-08-31 | 2017-01-04 | 江苏通付盾科技有限公司 | 基于区块链的ca认证管理方法、装置及系统 |
Also Published As
| Publication number | Publication date |
|---|---|
| CN106936566A (zh) | 2017-07-07 |
Similar Documents
| Publication | Publication Date | Title |
|---|---|---|
| CN106936566A (zh) | 一种基于区块链技术的可外包的文书签署方法 | |
| CN111639361B (zh) | 一种区块链密钥管理方法、多人共同签名方法及电子装置 | |
| CN109756485B (zh) | 电子合同签署方法、装置、计算机设备及存储介质 | |
| CN113301022B (zh) | 基于区块链和雾计算的物联网设备身份安全认证方法 | |
| CN106878318B (zh) | 一种区块链实时轮询云端系统 | |
| CN111600869B (zh) | 一种基于生物特征的验证码认证方法及系统 | |
| CN102625294B (zh) | 以usb作为虚拟sim卡的移动业务管理方法 | |
| Shim | Reconstruction of a secure authentication scheme for vehicular ad hoc networks using a binary authentication tree | |
| CN105553654A (zh) | 密钥信息查询处理方法和装置、密钥信息管理系统 | |
| CN113641975A (zh) | 身份标识注册方法、身份标识验证方法、装置及系统 | |
| CN112801606A (zh) | 一种锥体区块链的电子合同系统 | |
| KR20120091618A (ko) | 연쇄 해시에 의한 전자서명 시스템 및 방법 | |
| CN118074919A (zh) | 一种基于可信硬件远程认证建立加密通信的方法、系统和介质 | |
| CN116432204A (zh) | 基于同态加密和零知识证明的可监管交易隐私保护方法 | |
| CN110661816A (zh) | 一种基于区块链的跨域认证方法与电子设备 | |
| CN110380859B (zh) | 基于非对称密钥池对和dh协议的量子通信服务站身份认证方法和系统 | |
| US20250343675A1 (en) | Key shard verification for key storage devices | |
| CN1921395B (zh) | 提高网络软件安全性的方法 | |
| CN120639456B (zh) | 一种基于云边协同的物联网安全接入方法 | |
| CN111062029A (zh) | 一种基于标识密码的多因子认证协议 | |
| CN116170145A (zh) | 一种基于椭圆曲线的无证书多因子零知识证明认证方法 | |
| CN116015669A (zh) | 一种基于区块链的物联网跨域协同认证方法 | |
| CN110866754A (zh) | 一种基于动态口令的纯软件dpva身份认证方法 | |
| CN111245611B (zh) | 基于秘密共享和可穿戴设备的抗量子计算身份认证方法及系统 | |
| CN111245594B (zh) | 一种基于同态运算的协同签名方法及系统 |
Legal Events
| Date | Code | Title | Description |
|---|---|---|---|
| PB01 | Publication | ||
| PB01 | Publication | ||
| SE01 | Entry into force of request for substantive examination | ||
| SE01 | Entry into force of request for substantive examination | ||
| GR01 | Patent grant | ||
| GR01 | Patent grant |